ISO 27001 Belgesi ve Belgelendirme Hizmeti (ISO/IEC 27001:2022)
Kurumsal verilerinizi, siber tehditleri ve müşteri bilgilerinizi uluslararası ISO/IEC 27001:2022 standardına göre güvence altına alın. KVKK uyumu, kamu ihaleleri ve siber güvenlik gereksinimlerine uyumlu belgenizi şeffaf denetim süreciyle alın.
- 1Varlık Envanteri ve Risk Analizi
- 2Uygulanabilirlik Bildirgesi (SoA)
- 3Bilgi Güvenliği Politikası
- 4Erişim Kontrol ve Log Kayıtları
ISO 27001 Bilgi Güvenliği Yönetim Sistemi Nedir?
ISO 27001 Bilgi Güvenliği Yönetim Sistemi (BGYS); bir kuruluşun finansal verilerini, fikri mülkiyet haklarını, müşteri bilgilerini ve kritik BT altyapısını gizlilik, bütünlük ve erişilebilirlik ilkeleri doğrultusunda koruyan uluslararası yönetim standardıdır. Şirketlerin siber risklerini proaktif olarak yönetmesini ve veri ihlallerini engellemesini sağlar.
ISO 27001 standardının tüm maddeleri ve teorik detayları için ISO 27001 Bilgi Merkezi sayfamızı ziyaret edebilirsiniz.
Gizlilik (Confidentiality)
Bilginin yalnızca yetkili kişiler tarafından erişilebilir olmasını sağlar. Yetkisiz erişim ve veri sızıntılarının önüne geçer.
Bütünlük (Integrity)
Verilerin yetkisiz kişilerce değiştirilmediğini, silinmediğini veya bozulmadığını garanti altına alır.
Erişilebilirlik (Availability)
Sistemlerin ve verilerin ihtiyaç duyulduğu anda kesintisiz olarak erişilebilir olmasını sağlar.
ISO/IEC 27001:2022 Revizyonu Neleri Değiştirdi?
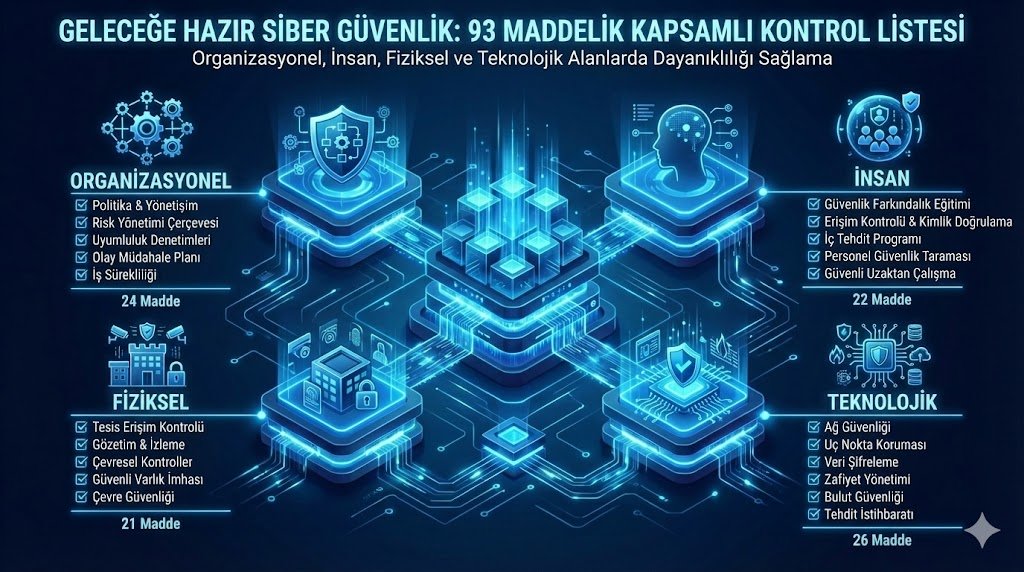
Gelişen siber tehditler ve bulut teknolojilerine uyum sağlamak amacıyla standart yenilendi. Ek A kontrolleri 114 maddeden 93 maddeye sadeleştirildi ve 4 ana tema altında toplandı.
1. Organizasyonel
Veri yönetişimi, kimlik yönetimi, tedarikçi ilişkileri ve olay yönetimi.
Detaylı İncele →2. İnsan
Uzaktan çalışma şartları, gizlilik sözleşmeleri ve siber farkındalık eğitimleri.
Detaylı İncele →3. Fiziksel
Sistem odası güvenliği, temiz masa/ekran politikası ve fiziksel erişim yetkileri.
Detaylı İncele →4. Teknolojik
Bulut güvenliği, veri sızıntısı önleme (DLP), sızma testleri (Pentest) ve kod güvenliği.
Detaylı İncele →Hangi İşletmeler ISO 27001 Belgesi Almalıdır?
ISO 27001, yasal bir zorunluluk olmasa da ticari hayatta ve regülasyonlarda fiilen zorunludur. Veri işleyen tüm şirketler için stratejik bir kalkan görevi görür. Aşağıdaki alanlarda ise belge sahibi olmak hayati bir ön koşuldur:
Kamu İhaleleri: Şartnamelerde ön yeterlilik şartı.
Finans & BDDK: Bankalar ve finansal kuruluşlar tedarikçilerinden zorunlu tutar.
Sağlık Verileri (KVKK): Kişisel sağlık verisi işleyenler için en güçlü teknik ispat aracıdır.
Yazılım & Veri Merkezleri
Müşteri verilerini ve SaaS altyapısını güvenceye almak, veri ihlali kaynaklı itibar kaybını önlemek ve kurumsal müşterilere güven vermek için.
Sektörünüze Özel Maliyet Bilgisi Alın ➔FinTech & E-Ticaret
Ödeme sistemleri, kart bilgileri ve KVKK yükümlülükleri için BDDK/SPK denetimlerine tam uyum sağlamak ve siber sigorta poliçelerinde indirim almak için.
Sektörünüze Özel Maliyet Bilgisi Alın ➔Kamu İhalesine Girenler
Devlet ihaleleri, kamu bankaları ve belediye ihalelerinde aranan siber güvenlik şartname kriterlerini karşılayarak ön yeterlilik aşamasını geçmek için.
Sektörünüze Özel Maliyet Bilgisi Alın ➔Lojistik & Gümrük
Ticaret Bakanlığı YET (Yetkilendirilmiş Yükümlü Statüsü) süreçlerini tamamlayabilmek, tedarik zinciri verilerini korumak ve AEO belgesi altyapısını hazırlamak için.
Sektörünüze Özel Maliyet Bilgisi Alın ➔Çağrı Merkezleri & BPO
Müşterilerine ait gizli verileri (hasta, müşteri, finansal) üçüncü taraflara karşı koruduğunu tescillemek ve offshore süreçlerde uluslararası güven sağlamak için.
Sektörünüze Özel Maliyet Bilgisi Alın ➔Sağlık & İlaç Sektörü
Özel nitelikli kişisel verilerin (hasta kayıtları) korunması, Sağlık Bakanlığı denetimlerinde KVKK teknik tedbirlerinin sağlandığının ispatlanması için.
Sektörünüze Özel Maliyet Bilgisi Alın ➔5 Adımda ISO 27001 Belgesi Nasıl Alınır?
- 1
Başvuru ve Fiyatlandırma
Şirketinizin çalışan sayısı, sunucu/BT altyapısı ve lokasyon sayısına göre adam/gün denetim süresi belirlenir.
- 2
Aşama 1: Doküman İncelemesi
Bilgi Güvenliği Politikası, Risk Değerlendirme Raporu ve SoA dokümanları denetlenir.
Denetim öncesi öz değerlendirme formu için tıklayın → - 3
Aşama 2: Tesis ve Sistem Denetimi
Bilgi güvenliği başdenetçisi tarafından BT altyapısı, sistem odası güvenliği, kullanıcı yetkileri ve Ek A kontrolleri sahada denetlenir.
- 4
Sertifikasyon Onayı
Denetim raporu onaylandıktan sonra ISO 27001 belgeniz düzenlenir ve teslim edilir.
- 5
Yıllık Gözetim Denetimleri
Belgenin 3 yıllık geçerlilik süresince her yıl 1 defa gözetim denetimi yapılarak sistemin güncelliği teyit edilir.
ISO 27001 Başvurusu İçin Gerekli Evraklar
Başvuru Aşaması
- Ticari unvan ve vergi levhası
- İmza sirküleri
- SGK çalışan dökümü
- BT altyapı ve lokasyon bilgileri
Denetim Aşaması
- Bilgi Güvenliği Politikası
- Risk Değerlendirme Raporu [Örnek Şablon]
- Uygulanabilirlik Bildirgesi (SoA) [Örnek Şablon]
- Sızma testi (Pentest) raporları
- Erişim yetki ve log kayıtları
Sıkça Sorulan Sorular
ISO 27001 belgesi fiyatı ne kadardır?
ISO 27001 belgelendirme ücreti; şirketin toplam personel sayısı, BT altyapısının karmaşıklığı ve lokasyon sayısına bağlı olarak hesaplanan uluslararası adam/gün denetim süresi üzerinden belirlenir.
ISO 27001 belgesi kaç günde çıkar?
BGYS dokümantasyonu (SoA, Risk Analizi vb.) ve altyapı kontrolleri hazır olan işletmelerde, başvuru ve saha denetimi sonrası belge ortalama 5 ila 7 iş günü içinde teslim edilir.
ISO 27001 belgesi KVKK uyumu için yeterli midir?
ISO 27001, KVKK teknik tedbirler gereksiniminin en güçlü kanıtıdır. Ancak idari tedbirler (Aydınlatma metinleri, açık rıza vb.) hukuki süreçlerle desteklenmelidir. Detaylı BGYS altyapı gereksinimleri için ISO 27001 Bilgi Merkezi rehberimizden yararlanabilirsiniz.
ISO 27001 Belgesi Denetiminde Kalırsak Ne Olur? (Düzeltici Faaliyet Süreci)
Denetimde majör bir uygunsuzluk tespit edilirse, belgelendirme kararı askıya alınır. Kök neden analizi yapıp düzeltici faaliyet planını sunmanız ve uygulamanız gerekir. Kanıtlar kabul edildikten sonra belgelendirme süreci kaldığı yerden devam eder.
ISO 27001 Belgesinin Geçerlilik Süresi Nedir?
ISO 27001 belgesi 3 yıl geçerlidir. Bu süreç boyunca yılda bir kez gözetim denetimi yapılır, 3. yılın sonunda ise yeniden belgelendirme denetimi gerçekleştirilir.
Akredite ISO 27001 Belgeniz İçin Hemen Teklif Alın
Siber risklerinizi sıfırlayın, ihalelerde ve müşteri süreçlerinde öne geçin. Aşağıdaki mini formu doldurun, size özel adam/gün ve fiyat teklifini anında iletelim.
Bilgi Güvenliği & Gizlilik Kategorimizden Öne Çıkanlar
Bu kategori; verinin dijital kalesi olan ISO 27001‘den, mahremiyetin anayasası olan ISO 27701 ve KVKK‘ya kadar tüm “güven” odaklı içerikleri kapsamaktadır. Bilmeniz gereken tüm teknik detayları ve güncel mevzuat bilgilerini blog yazılarımızda paylaşıyoruz.
ISO/IEC 27034 Uygulama Güvenliği Standardının Önemi
ISO 27001:2022 Ek-A Kontrolleri
ISO 27001 Belgesini Hangi Firmalar Almalıdır? (Mevzuat ve Sektörel Zorunluluklar)